NDR, perché la rete è il punto di osservazione che unisce IT e OT
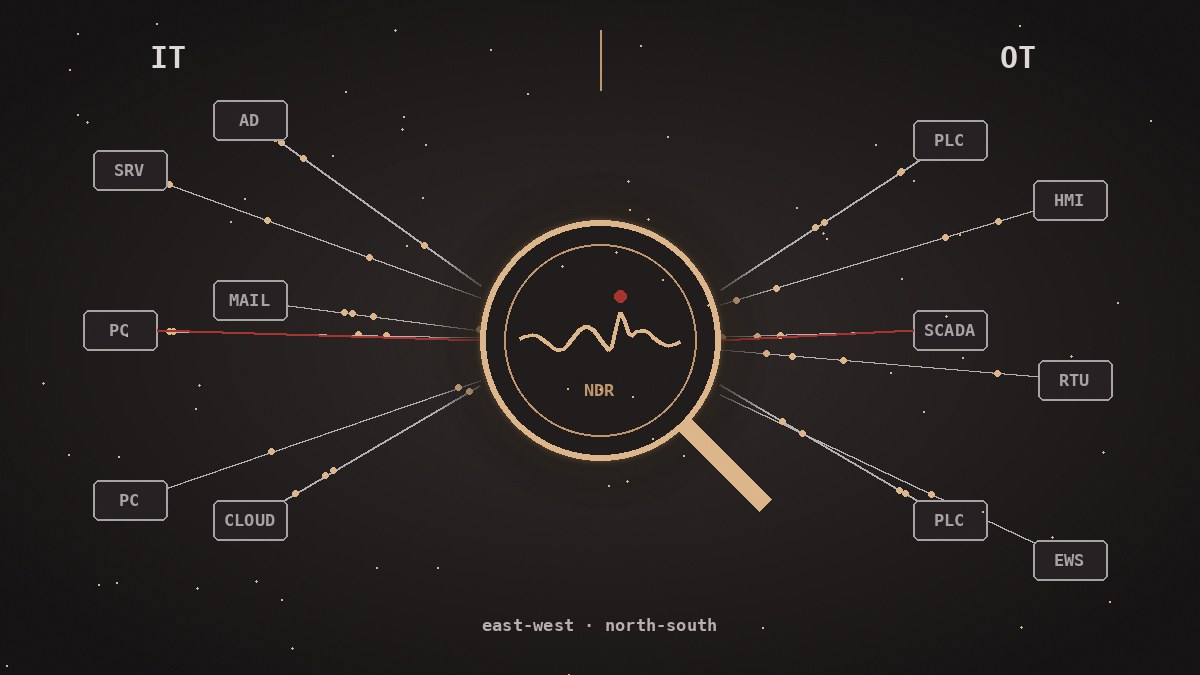
Quasi ogni attacco informatico, prima o poi, deve attraversare la rete. Il ransomware esplora i server prima di cifrarli, chi ruba dati deve portarli fuori, chi vuole colpire un impianto industriale di solito entra dall’ufficio e poi cerca la strada verso la fabbrica. Per questo la rete è il punto di osservazione più completo che un’azienda abbia, ed è anche quello che collega il mondo IT a quello OT.
L’NDR (Network Detection and Response) nasce proprio per sfruttare questo vantaggio, perché analizza il traffico per riconoscere comportamenti sospetti e permette di intervenire prima che il danno sia fatto.
Che cos’è l’NDR
Una soluzione NDR riceve una copia del traffico di rete attraverso porte di mirroring degli switch o dispositivi TAP, quindi ascolta senza interferire. Dal traffico ricava chi comunica con chi, con quali protocolli, in quali orari e con quali volumi, e costruisce nel tempo un modello di comportamento normale di ogni dispositivo.
Quando qualcosa si discosta da questo modello, come un computer che inizia a interrogare decine di server, un trasferimento di dati insolito verso l’esterno o un comando di scrittura inviato a un PLC da una postazione che non l’ha mai fatto, l’NDR genera un allarme con il contesto necessario per capirlo. La parte di risposta consiste nel collegarsi a firewall, sistemi di controllo degli accessi alla rete e strumenti del SOC per isolare un dispositivo o bloccare una comunicazione.
Perché l’endpoint non basta
Gli strumenti installati sui computer, come l’EDR, sono indispensabili ma vedono solo i dispositivi su cui sono presenti. In ogni rete esistono molti oggetti su cui un agent non si può installare, per esempio stampanti, telecamere, apparati di rete, dispositivi IoT, sistemi gestiti da fornitori esterni e, soprattutto, PLC, HMI e controllori industriali.
Per questo si parla spesso di una triade della visibilità, in cui SIEM, EDR e NDR si completano a vicenda. Il SIEM raccoglie e correla i log, l’EDR protegge i singoli endpoint e l’NDR osserva tutto ciò che passa in rete, compresi i dispositivi che non producono log e non ospitano agent.
Cosa vede l’NDR nella rete IT
- Movimenti laterali, cioè l’attaccante che, dopo aver compromesso un computer, esplora la rete e prova ad accedere ad altri sistemi.
- Le fasi che precedono un ransomware, come la ricognizione dei server e delle condivisioni di rete, che spesso durano giorni prima della cifratura.
- Comunicazioni con server di comando e controllo, anche quando sono nascoste in traffico apparentemente legittimo.
- Esfiltrazione di dati, con volumi o destinazioni anomali rispetto al comportamento abituale.
- Dispositivi sconosciuti collegati alla rete, compresi quelli personali o installati senza autorizzazione.
Anche il traffico cifrato, che oggi è la maggioranza, non è un ostacolo insormontabile. L’NDR può analizzarne le caratteristiche, come durata delle sessioni, dimensioni dei pacchetti e impronte dei certificati, per riconoscere comportamenti sospetti senza doverlo decifrare.
Cosa vede l’NDR nella rete OT
Negli impianti industriali l’NDR è spesso l’unico modo per ottenere visibilità senza toccare i sistemi di produzione. L’ascolto è completamente passivo, quindi non introduce latenza e non rischia di fermare una linea.
- Inventario automatico degli asset, con marca, modello e versione di firmware di PLC, HMI e altri dispositivi ricavati dal traffico stesso.
- Comprensione dei protocolli industriali come Modbus TCP, S7comm, PROFINET, OPC UA, EtherNet/IP, DNP3 e IEC 60870-5-104, fino al singolo comando.
- Comandi critici fuori dall’ordinario, per esempio il caricamento di un nuovo programma su un PLC, un cambio di modalità operativa o un aggiornamento firmware non pianificato.
- Nuove connessioni tra zone che non dovrebbero comunicare, segno di una configurazione sbagliata o di un accesso non autorizzato.
- Vulnerabilità note associate ai dispositivi individuati, utili per stabilire le priorità di intervento.
C’è anche un vantaggio naturale. Il traffico OT è molto più ripetitivo e prevedibile di quello IT, quindi una deviazione dal comportamento normale emerge con grande chiarezza e con pochi falsi positivi.
La rete trasversale, dove IT e OT si incontrano
Molti incidenti negli impianti industriali non nascono in fabbrica ma nella rete aziendale, da una mail di phishing, da un accesso remoto mal protetto o da un computer compromesso che ha un collegamento verso il reparto produttivo. Il punto più delicato è quindi la zona di confine tra IT e OT, cioè la DMZ industriale e i conduit tra le zone definiti dalla IEC 62443.
Un NDR che osserva entrambi i mondi, e soprattutto il passaggio tra i due, permette di seguire un attacco lungo tutto il suo percorso. Si vede il primo computer compromesso in ufficio, il tentativo di raggiungere il server che fa da ponte verso l’impianto e infine l’eventuale comando anomalo verso un controllore. Se IT e OT sono monitorati con strumenti separati e da gruppi diversi, questi segnali restano scollegati e l’attacco rischia di essere riconosciuto solo quando produce i suoi effetti.
Avere un’unica visione aiuta anche a rispettare gli obblighi della NIS2 in materia di rilevazione e gestione degli incidenti, e a verificare che la segmentazione progettata secondo la IEC 62443 venga davvero rispettata nel tempo.
Cosa chiedere a una soluzione NDR
- Sensori passivi, installabili sia nei data center sia negli armadi di stabilimento.
- Copertura dei protocolli IT e industriali nella stessa piattaforma.
- Analisi comportamentale basata sull’apprendimento del normale, affiancata da informazioni aggiornate sulle minacce.
- Analisi del traffico cifrato senza bisogno di decifrarlo.
- Inventario degli asset e associazione con le vulnerabilità note.
- Integrazione con SIEM, firewall e controllo degli accessi alla rete, così che la risposta sia rapida e coordinata.
- Conservazione dei metadati di traffico per un periodo adeguato alle indagini.
Come introdurlo
- Mappare i flussi principali e scegliere i punti di osservazione, come il core della rete, la DMZ industriale e i conduit tra le zone.
- Partire in sola osservazione, lasciando al sistema alcune settimane per imparare il comportamento normale.
- Rivedere gli allarmi con chi conosce la rete e gli impianti, per eliminare il rumore e mettere a fuoco ciò che conta.
- Collegare l’NDR al SOC, perché un allarme ha valore solo se qualcuno lo analizza in tempo, anche di notte.
- Definire le procedure di risposta insieme al personale di impianto, evitando blocchi automatici in OT che potrebbero fermare la produzione senza una valutazione.
In sintesi
L’NDR offre ciò che gli altri strumenti non possono dare, cioè la visibilità su tutto quello che comunica, compresi i dispositivi senza agent e i sistemi industriali. In una rete in cui IT e OT sono ormai collegati, osservare il traffico in modo trasversale è il modo più efficace per riconoscere un attacco mentre si sta muovendo, e non quando è troppo tardi.
Il nostro SOC presidia reti IT e OT 24 ore su 24. Se vuoi capire quanto è visibile oggi la tua rete, contattaci e partiremo da un’analisi dei flussi e dei punti di osservazione.