PAM: accesso remoto controllato per IT e OT, oltre la VPN
Un fornitore deve aggiornare il software di una linea di produzione. Un consulente deve intervenire su un server. Un amministratore è in trasferta e deve riavviare un servizio. L’accesso remoto è ormai una necessità quotidiana, in ufficio come in fabbrica. Il modo in cui lo si concede, però, fa la differenza tra un’operazione ordinaria e l’ingresso di un attaccante nella rete.
I limiti della VPN come strumento di accesso remoto
La VPN è nata per estendere la rete aziendale a chi si trova fuori sede. Svolge bene questo compito, ma proprio qui sta il problema: una volta connesso, l’utente è “dentro la rete” e, salvo una segmentazione molto curata, può raggiungere molto più di ciò che gli serve.
- Accesso a livello di rete, non di singola risorsa: se un account o un computer esterno vengono compromessi, l’attaccante eredita lo stesso accesso.
- Credenziali condivise o permanenti: account generici dei fornitori, password note a molte persone, mai cambiate.
- Nessuna visibilità su ciò che accade dopo la connessione: si sa che qualcuno si è collegato, non cosa ha fatto.
- Dispositivi non gestiti: il computer di un tecnico esterno può non rispettare alcuno standard di sicurezza.
- Accessi sempre aperti: la connessione per la manutenzione di un anno fa spesso è ancora attiva.
Lo stesso vale per gli strumenti di assistenza remota installati in autonomia da fornitori e manutentori. Sono comodi, ma sfuggono al controllo dell’IT e dell’ufficio tecnico.
Cos’è il PAM
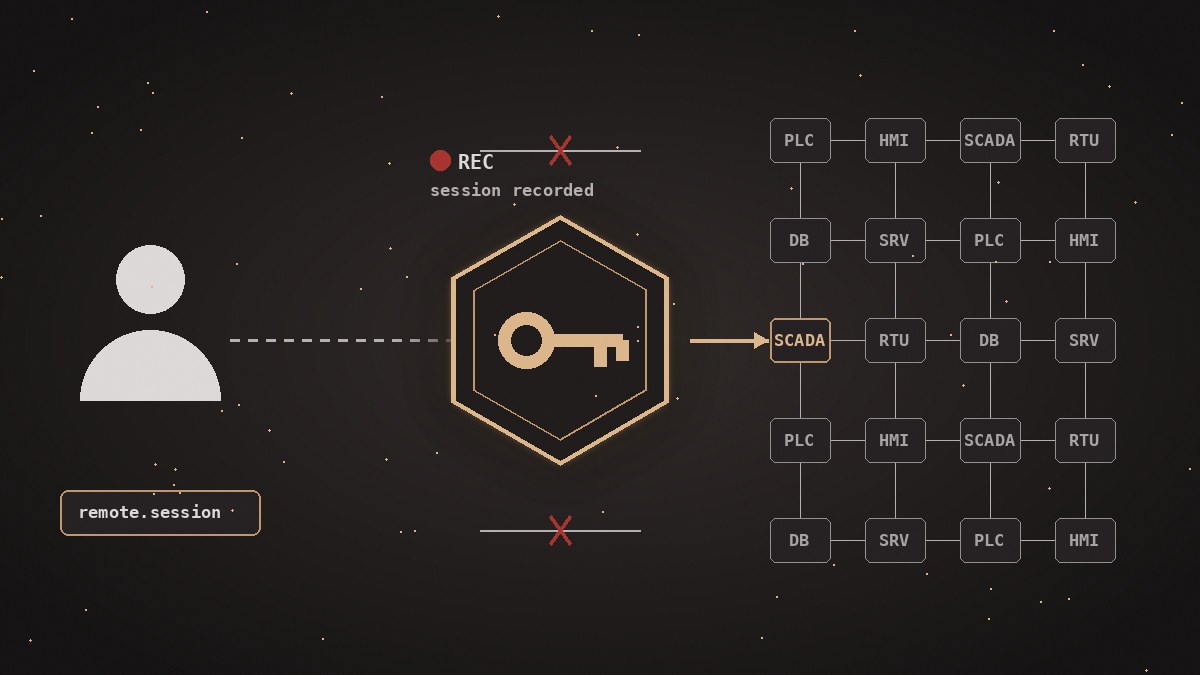
Il PAM (Privileged Access Management) è l’insieme di tecnologie che governa gli accessi privilegiati, cioè quelli che permettono di modificare configurazioni, dati e sistemi critici. Invece di aprire un tunnel verso la rete, il PAM interpone un punto di controllo tra la persona e la risorsa a cui deve arrivare.
Le funzioni principali sono:
- Vault delle credenziali: le password dei sistemi sono custodite in una cassaforte digitale e ruotate automaticamente.
- Inserimento trasparente delle credenziali: l’utente si collega al sistema senza mai conoscere la password.
- Autenticazione forte (MFA) per ogni persona, anche esterna, con identità individuale al posto di account condivisi.
- Accesso just-in-time: autorizzato solo per il tempo e per la risorsa necessari, spesso con approvazione preventiva.
- Registrazione delle sessioni, con possibilità di rivederle come un video e di cercare comandi e attività.
- Controllo in tempo reale: un responsabile può osservare la sessione e interromperla, oppure bloccare comandi pericolosi.
- Trasferimento file controllato, con verifica dei contenuti.
VPN e PAM a confronto
| Aspetto | VPN | PAM |
| Livello di accesso | Alla rete | Alla singola risorsa e al singolo protocollo |
| Credenziali | Spesso note all’utente | Custodite nel vault, mai esposte |
| Durata | Permanente o ampia | Limitata nel tempo, su richiesta |
| Tracciamento | Log di connessione | Registrazione completa della sessione |
| Controllo in corso d’opera | Assente | Monitoraggio e interruzione in tempo reale |
| Fornitori esterni | Account da gestire e proteggere | Identità e approvazioni dedicate |
I vantaggi per l’azienda
- Superficie d’attacco ridotta: niente accesso di rete esteso, quindi molto meno spazio per il movimento laterale.
- Principio del minimo privilegio applicato davvero, per persona, per sistema, per finestra temporale.
- Tracciabilità e responsabilità: ogni azione è riconducibile a una persona, utile per audit, indagini e contestazioni con i fornitori.
- Protezione delle credenziali: una password che nessuno conosce non può essere rubata, condivisa o dimenticata in un file.
- Gestione ordinata dei terzi: ingresso e uscita di consulenti e manutentori sono processi, non eccezioni.
- Conformità più semplice: le evidenze richieste da NIS2, ISO 27001 e IEC 62443 sul controllo degli accessi e sulla catena di fornitura si ottengono dal sistema stesso.
Applicazioni in ambito IT
- Amministratori di sistema e di dominio: accesso a server, apparati di rete e directory con credenziali a rotazione.
- Amministratori di database: accesso ai dati sensibili con sessioni registrate.
- Console cloud e account di servizio: gestione di chiavi e segreti usati da applicazioni e automazioni.
- Consulenti e fornitori di servizi gestiti: accesso temporaneo, individuale e verificabile.
- Accesso di emergenza (“break-glass”): credenziali speciali, usate solo in caso di necessità e sempre tracciate.
Applicazioni in ambito OT
Negli impianti industriali il tema è ancora più delicato: un errore o un accesso malevolo possono fermare la produzione o avere conseguenze fisiche. Qui il PAM si rivela particolarmente adatto, perché lavora bene con i protocolli di accesso remoto tradizionali (RDP, SSH, VNC e simili) senza richiedere modifiche ai sistemi industriali, spesso datati e non aggiornabili.
- Manutenzione remota da parte dei costruttori e degli integratori: accesso a una singola macchina, per una finestra concordata, autorizzato dal responsabile di impianto.
- Postazioni di ingegneria, SCADA e HMI: raggiungibili solo tramite un server intermedio posto in una zona dedicata (DMZ industriale), mai con una connessione diretta dall’esterno.
- Coerenza con IEC 62443: l’accesso remoto attraversa un conduit controllato e rispetta la separazione tra le zone.
- Controllo in tempo reale: il personale di impianto può seguire l’intervento del fornitore e fermarlo se qualcosa non torna.
- Registro delle attività: ogni modifica a un PLC o a un sistema di controllo è documentata, con data, persona e comandi.
- Scambio file sicuro: aggiornamenti e progetti passano da un’area controllata, non da chiavette o da copia diretta.
Come introdurlo senza stravolgere le abitudini
- Censisci gli accessi privilegiati e remoti: chi si collega, a cosa, con quale strumento, compresi i software di assistenza non autorizzati.
- Parti dal rischio maggiore: fornitori critici, amministratori di dominio e sistemi di impianto.
- Prevedi un punto di accesso unico, in DMZ per l’ambito OT, e chiudi gradualmente i percorsi alternativi.
- Metti le credenziali nel vault e attiva la rotazione.
- Definisci il processo di autorizzazione: chi approva, per quanto tempo, con quali orari.
- Attiva registrazione e allarmi e collega gli eventi al SOC, per riconoscere comportamenti anomali.
- Coinvolgi i fornitori: spiegare perché si cambia il modo di accedere riduce le resistenze.
In sintesi
La VPN resta utile per molti scopi, ma non è lo strumento giusto per concedere accessi privilegiati a persone che non sono dipendenti o a sistemi critici. Il PAM sposta il controllo dalla rete alla persona e alla singola risorsa: accessi temporanei, tracciati e sotto supervisione, in IT come in OT, senza rallentare il lavoro di chi deve intervenire.
Se vuoi capire come gestire oggi gli accessi remoti nella tua azienda o nel tuo impianto, contattaci: possiamo partire da una mappatura degli accessi esistenti.