Regolamento Macchine 2027, la cybersecurity diventa un requisito di sicurezza
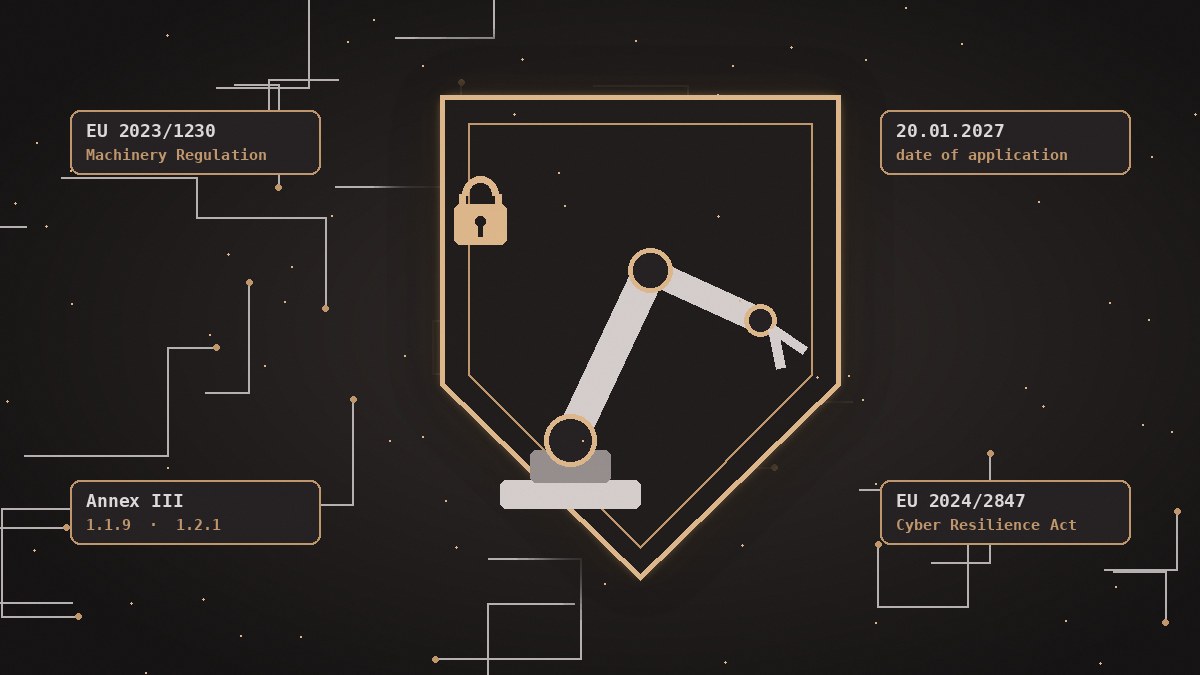
Per quasi vent’anni la sicurezza delle macchine ha significato soprattutto ripari, barriere, arresti di emergenza e sistemi di comando affidabili. Dal 20 gennaio 2027 non basterà più, perché con il Regolamento (UE) 2023/1230, che sostituisce la Direttiva Macchine 2006/42/CE, una macchina che può essere manomessa o attaccata attraverso la rete non è considerata sicura.
È un cambio di prospettiva importante per costruttori, integratori e per chi gestisce gli impianti, perché la cybersecurity smette di essere un tema “dell’IT” ed entra a pieno titolo nella marcatura CE.
Cosa cambia passando da direttiva a regolamento
Il primo cambiamento è formale ma ha effetti pratici, perché un regolamento si applica direttamente in tutti gli Stati membri, senza recepimento nazionale. Le regole sono quindi le stesse in tutta l’Unione, senza differenze di interpretazione tra un Paese e l’altro.
Il secondo cambiamento riguarda il contenuto. Il Regolamento aggiorna i requisiti essenziali di sicurezza e tutela della salute per tenere conto di macchine sempre più connesse, aggiornate via software e, in alcuni casi, dotate di funzioni basate sull’intelligenza artificiale. È qui che entra in gioco la sicurezza informatica.
I nuovi requisiti di cybersecurity
Due punti dell’Allegato III riguardano direttamente la protezione dagli attacchi.
1.1.9 – Protezione contro la corruzione
- Il collegamento della macchina a un altro dispositivo, anche da remoto, non deve generare situazioni pericolose.
- I componenti hardware e software rilevanti per la sicurezza devono essere protetti contro alterazioni accidentali o intenzionali.
- La macchina deve raccogliere evidenze degli interventi, legittimi o meno, sul software e sulla configurazione rilevanti per la sicurezza.
- Il software critico per la sicurezza deve essere identificato, così da poterne verificare in ogni momento la versione.
1.2.1 – Sicurezza e affidabilità dei sistemi di comando
- I sistemi di comando devono resistere, oltre che alle normali sollecitazioni, anche ai tentativi malevoli di terzi che possano portare a una situazione pericolosa.
- Gli interventi e le versioni del software di sicurezza caricate dopo l’immissione sul mercato devono essere tracciati in un registro attivo per cinque anni da ciascun caricamento.
In altre parole, la valutazione del rischio della macchina deve considerare anche chi potrebbe manipolarla deliberatamente, per esempio attraverso un accesso remoto non protetto, una chiavetta USB, un aggiornamento firmware non verificato.
Chi è coinvolto
- Costruttori di macchine, che devono progettare la protezione fin dall’inizio e documentarla nel fascicolo tecnico.
- Integratori e costruttori di linee, che assemblano macchine e componenti di fornitori diversi e ne rispondono come insieme.
- Chi modifica una macchina in modo sostanziale, anche dopo la messa in servizio, perché chi apporta una modifica sostanziale assume gli obblighi del fabbricante. Un intervento sul software di sicurezza o una nuova connessione remota possono rientrare in questo caso.
- Utilizzatori e gestori degli impianti, che non sono destinatari diretti degli obblighi di progettazione ma devono mantenere nel tempo le condizioni di sicurezza, come accessi, aggiornamenti e segmentazione della rete.
Il rapporto con il Cyber Resilience Act
Il Regolamento Macchine non è l’unica norma in arrivo. Il Cyber Resilience Act (Regolamento (UE) 2024/2847) riguarda i prodotti con elementi digitali, come PLC, HMI, gateway, software e, in molti casi, la macchina stessa.
- Dall’11 settembre 2026 scattano gli obblighi di segnalazione delle vulnerabilità sfruttate attivamente e degli incidenti gravi.
- Dall’11 dicembre 2027 si applicano tutti gli obblighi, compresi i requisiti di progettazione sicura e la gestione delle vulnerabilità per l’intero ciclo di vita.
Le due norme guardano allo stesso prodotto da angolazioni diverse. Il Regolamento Macchine chiede che un attacco non comprometta la sicurezza delle persone, il CRA chiede che il prodotto sia sicuro dal punto di vista informatico e resti tale nel tempo. Conviene affrontarle con un unico processo, invece di due progetti separati.
Come dimostrare la conformità
Le norme armonizzate specifiche per la protezione contro la corruzione sono ancora in fase di elaborazione. Nel frattempo si possono usare alcuni riferimenti tecnici consolidati.
- EN ISO 12100 per la valutazione del rischio della macchina, da estendere alle minacce informatiche.
- ISO/TR 22100-4, che offre indicazioni su come considerare gli aspetti di sicurezza informatica nella progettazione delle macchine.
- EN ISO 13849 e IEC 62061 per la sicurezza funzionale dei sistemi di comando.
- IEC 62443, in particolare la parte 4-1 per lo sviluppo sicuro, la 4-2 per i requisiti dei componenti, la 3-2 e la 3-3 per la valutazione del rischio e i requisiti del sistema. È il riferimento più completo per tradurre i requisiti in scelte tecniche.
Per chi integra sistemi di fornitori diversi è utile un framework di riferimento che definisca in anticipo cosa chiedere a EPC, General Contractor, integratori e fornitori, così che i requisiti di sicurezza siano verificabili lungo tutta la filiera.
Sei passi per arrivare pronti a gennaio 2027
- Censire le macchine e i componenti connessi, cioè capire quali hanno porte di rete, accessi remoti o aggiornamenti software.
- Estendere la valutazione del rischio alle minacce intenzionali, collegandola ai pericoli fisici che un attacco potrebbe causare.
- Proteggere gli accessi con autenticazione, separazione tra rete di macchina e rete di stabilimento, accesso remoto controllato e tracciato.
- Gestire il software di sicurezza, identificando le versioni, verificandone l’integrità e mantenendo la registrazione degli aggiornamenti per cinque anni.
- Aggiornare il fascicolo tecnico e le istruzioni con le misure adottate e le indicazioni per l’utilizzatore.
- Allineare fornitori e subfornitori, con requisiti contrattuali chiari, e preparare i processi richiesti dal CRA per la gestione delle vulnerabilità.
In sintesi
Con il nuovo Regolamento Macchine la cybersecurity diventa parte della sicurezza del prodotto, quindi una macchina vulnerabile non è conforme. Chi inizia ora ha il tempo di integrare questi requisiti nella progettazione e nei rapporti con i fornitori, invece di rincorrerli all’ultimo momento.
Per approfondire, consulta la pagina dedicata a CRA e Regolamento Macchine oppure contattaci per una valutazione delle tue macchine e dei tuoi impianti.