Catena del freddo sotto attacco, la porta era aperta
Tra ottobre e novembre 2026 qualcuno ha preso il controllo, da remoto, della refrigerazione di centinaia di supermercati europei, Italia compresa. Nessun dato rubato e nessun riscatto, perché sono state semplicemente alzate le temperature e la merce è finita nei cassonetti. È il primo attacco a un impianto industriale che il grande pubblico ha visto con i propri occhi.
Cosa è successo
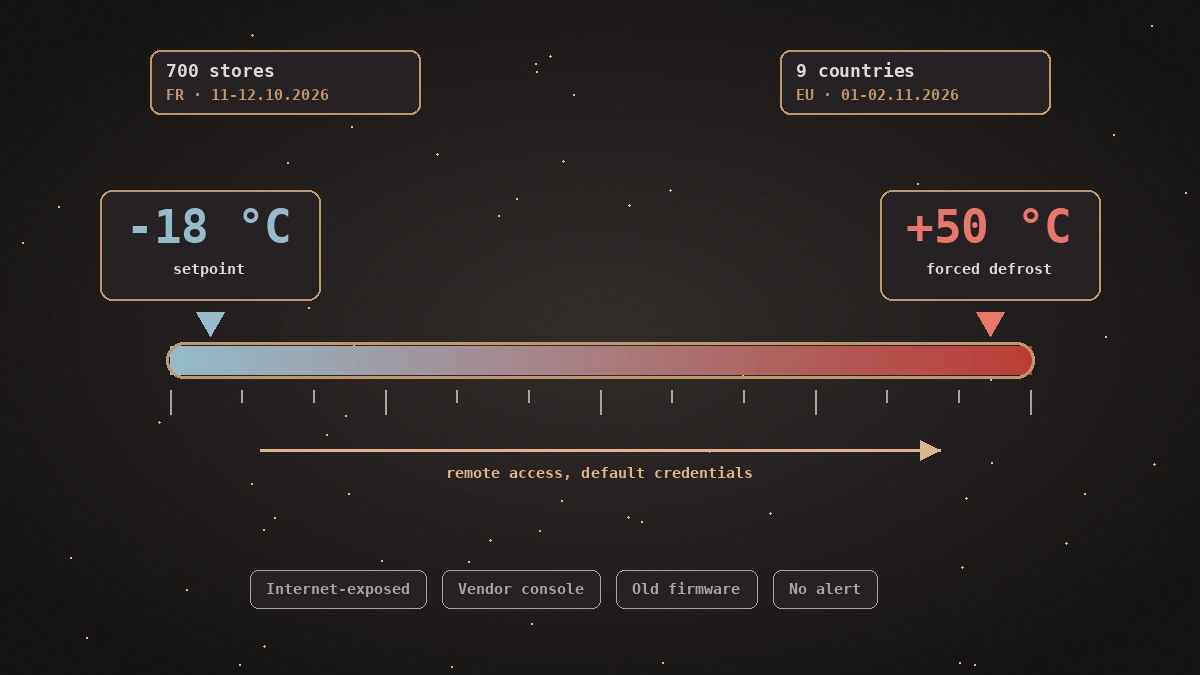
Nella notte tra l’11 e il 12 ottobre gli attaccanti hanno attivato lo sbrinamento forzato dei banchi frigo in circa 700 supermercati francesi, su circa 10.000 nel Paese. Le temperature sono salite fino a 50 °C per ore, con danni per milioni di euro. Tre settimane dopo, nella notte tra l’1 e il 2 novembre, lo stesso schema si è ripetuto in almeno nove Paesi europei.
| Data | Cosa è successo |
| 10 novembre | Al Viminale si riunisce il Comitato nazionale per l’ordine e la sicurezza pubblica, con i vertici della cybersicurezza nazionale |
| 9 novembre | La Francia attribuisce l’attacco di ottobre all’unità cyber dei Pasdaran iraniani, mentre il ministro Tajani indica hacker filorussi per gli attacchi all’Italia |
| 3 novembre | L’Agenzia per la cybersicurezza nazionale (ACN) aggiorna il bollettino per la filiera del freddo e incontra la grande distribuzione |
| 2 novembre | Seconda ondata in Belgio, Estonia, Finlandia, Irlanda, Italia, Lussemburgo, Paesi Bassi, Portogallo e Svezia |
| 13 ottobre | L’ACN pubblica le misure urgenti per la distribuzione alimentare e la filiera del freddo |
| 11–12 ottobre | Circa 700 supermercati francesi colpiti, con sbrinamento forzato e temperature fino a 50 °C |
In Italia sono stati colpiti almeno quattro supermercati in Sicilia, secondo il gruppo che li gestisce. L’ACN ha ricevuto una notifica di incidente NIS da un’azienda toscana della ristorazione collettiva e ha rilevato un attacco a un produttore emiliano di surgelati. La seconda ondata non ha ancora una paternità accertata.
I consumatori non hanno corso rischi, perché la merce compromessa è stata scartata e le autorità italiane non hanno rilevato casi di pericolo per la salute. Il danno è economico e di fiducia.
Non hanno forzato la porta, l’hanno trovata aperta
Non è stato un attacco sofisticato, ed è questa la cattiva notizia, perché si può replicare con poco. Secondo l’agenzia francese ANSSI, l’intrusione è stata resa possibile da falle di base, cioè apparati di refrigerazione esposti direttamente su internet, amministrati senza particolari protezioni e con password deboli. Il direttore del centro britannico NCSC ha aggiunto che molti erano collegati a internet con le password di fabbrica.
Molti controllori giravano con firmware vecchio o non più supportato dal costruttore. Le correzioni esistevano, ma il parco installato è rimasto online così com’era. È debito tecnico arrivato a scadenza tutto nella stessa notte.
Il dato che riguarda da vicino l’Italia arriva da un ricercatore indipendente, che ha contato oltre 13.000 controllori di refrigerazione raggiungibili da internet, di cui 10.354 in Europa. Il Paese con più apparati esposti è l’Italia, davanti a Stati Uniti, Francia, Grecia e Germania. Il conteggio può includere altri apparati industriali, ma l’ordine di grandezza è chiaro.
Chi si è mosso ha ridotto il rischio in fretta. In Francia, dopo l’allarme, i pannelli esposti di un solo produttore sono scesi in tre giorni da oltre 1.800 a 537, mentre nel resto d’Europa il numero è rimasto quasi invariato. Tre settimane dopo è arrivata la seconda ondata.
Un solo accesso, decine di negozi
La telegestione è nata per comodità, perché il manutentore regola temperature e sbrinamenti da remoto senza mandare un tecnico. In queste settimane si è visto il prezzo di quella comodità. Un singolo controllore governa spesso un intero negozio, con banchi, celle e centrali frigorifere, e una sola console del fornitore ne raggiunge decine.
Nella seconda ondata il filo conduttore sono stati proprio i fornitori. In Portogallo una catena ha ricondotto i sette punti vendita colpiti a un attacco che sembra aver preso di mira il fornitore esterno incaricato della refrigerazione. In Svezia un’altra catena ha spiegato che i negozi coinvolti erano collegati fuori dalla rete centrale, attraverso un fornitore esterno.
Il perimetro di sicurezza di un’azienda comprende quindi chi installa, chi manutiene e chi sorveglia i suoi impianti. Se un fornitore entra da internet con le stesse credenziali in decine di siti, quelle credenziali sono il punto debole di tutti.
Il problema è accorgersene in tempo
Le temperature sono salite per ore senza che nessuno intervenisse. In molti casi se n’è accorto il personale all’apertura del negozio, quando la merce era già da buttare.
Il motivo è strutturale. Gli strumenti di sicurezza tradizionali proteggono computer e server, non un controllore industriale, e un cambio di setpoint alle tre di notte sembra un comando legittimo. I ricercatori di Claroty Team82 hanno dimostrato che un controllore compromesso può spegnere il raffreddamento continuando a mostrare temperature normali.
Serve quindi un monitoraggio che capisca il linguaggio delle macchine, cioè quale parametro è cambiato, quando e da quale accesso. Senza questa visibilità, l’allarme arriva dal reparto o dal cliente, non dalla sicurezza.
Cosa chiedono l’ACN e le norme
L’ACN ha chiesto a distribuzione alimentare, logistica del freddo, refrigerazione industriale e manutentori sei verifiche immediate. Sono nel bollettino «Misure urgenti di verifica e mitigazione per operatori della distribuzione alimentare e della filiera del freddo», pubblicato il 13 ottobre e aggiornato il 3 novembre.
| Verifica | Cosa chiede, in sintesi |
| Censimento | Individuare controllori, pannelli operatore, supervisione e accessi di teleassistenza, compresi i router cellulari dei fornitori |
| Reti | Togliere da internet le funzioni di amministrazione e separare davvero rete OT, rete aziendale e reti ospiti |
| Teleassistenza | Accessi solo tramite canali controllati, con autenticazione a più fattori e permessi limitati |
| Credenziali | Cambiare le password predefinite, eliminare gli account inutili, revocare sessioni sospette |
| Integrità | Confrontare setpoint, sbrinamenti, soglie e destinatari degli allarmi con le configurazioni approvate |
| Aggiornamenti | Verificare il supporto dei dispositivi, applicare le patch, pianificare le sostituzioni |
Il bollettino chiede anche di analizzare i registri fino a 90 giorni e di segnalare gli indicatori di compromissione al CSIRT Italia. E ricorda che riportare la temperatura al valore corretto non dimostra, da solo, che la merce sia stata conservata bene.
Sul piano normativo, la NIS2 (D.Lgs. 138/2024) copre nel settore alimentare la distribuzione all’ingrosso e la produzione e trasformazione industriale, quindi piattaforme logistiche, magazzini del freddo e industria dei surgelati. Chi rientra nel perimetro deve gestire il rischio dei fornitori e inviare una pre-notifica degli incidenti significativi entro 24 ore. Il singolo negozio al dettaglio non diventa soggetto NIS2 solo perché ha frigoriferi connessi.
L’altro lato riguarda i costruttori. Dall’11 settembre 2026 il Cyber Resilience Act obbliga a notificare le vulnerabilità attivamente sfruttate e gli incidenti gravi sui propri prodotti, e dall’11 dicembre 2027 si applicheranno i requisiti di configurazione sicura e di supporto con aggiornamenti. Dal 20 gennaio 2027 il Regolamento Macchine chiede inoltre di proteggere i sistemi di comando da manomissioni, anche intenzionali. Per chi acquista un impianto oggi, durata del supporto e teleassistenza sicura sono criteri d’acquisto, non dettagli tecnici.
Non riguarda solo i supermercati
Lo stesso schema vale per qualunque impianto gestito da remoto, e in Francia ha già toccato la sanità. In tre siti di conservazione del plasma sono state alzate le soglie di temperatura e di sbrinamento, senza perdita di sacche secondo l’ente nazionale del sangue. L’ANSSI ha poi lavorato con ospedali, farmacie e laboratori per mettere in sicurezza i loro impianti frigoriferi.
Farmaci, logistica, energia, acqua, produzione, cambiano i parametri ma non il modello. Un controllore raggiungibile da internet, un accesso remoto del fornitore, una password mai cambiata. Negli assessment che svolgiamo su impianti energetici, manifatturieri e di servizio troviamo quasi sempre questi problemi, molto più spesso di falle esotiche.
Cinque domande da farsi domattina
Prima di parlare di tecnologia, chi ha la responsabilità di un impianto dovrebbe saper rispondere a queste domande.
- Quali impianti sono raggiungibili da internet, anche attraverso il router di un fornitore?
- Chi ha accesso remoto, e posso revocarglielo in cinque minuti?
- Le password di fabbrica sono state cambiate su tutti gli apparati?
- Ci sono dispositivi che il costruttore non aggiorna più?
- Se un parametro cambia alle tre di notte, chi se ne accorge, e in quanto tempo?
Se almeno tre risposte sono “non lo so”, il punto di partenza è una valutazione dell’impianto.
Come lavoriamo negli impianti
Il frigorifero del supermercato è un impianto industriale con una pagina web. Va protetto e sorvegliato giorno e notte come una centrale, non come una stampante.
In Cquri facciamo sicurezza IT dal 2005 e sicurezza degli impianti industriali dal 2017. Partiamo sempre dall’inventario degli asset con analisi passiva del traffico, così non si ferma nulla e si vede tutto ciò che parla in rete. Quasi sempre emergono apparati collegati che il cliente non sapeva di avere, e i test attivi arrivano dopo, nelle finestre di manutenzione.
Progettiamo le reti a zone e conduit secondo la IEC 62443, così una compromissione resta confinata nella sua area. L’accesso remoto dei manutentori lo gestiamo come un servizio a sé, in cui ogni fornitore entra solo dove e quando serve, con sessioni tracciate e revocabili.
Poi c’è la sorveglianza, con un SOC e NOC 24/7 che conosce i protocolli industriali e riconosce un parametro cambiato fuori orario o da un accesso anomalo. Oggi presidiamo così oltre 80 impianti tra energia, produzione e servizi. Affianchiamo inoltre le aziende nell’adeguamento NIS2, con il perimetro OT incluso dal primo giorno, e i costruttori su CRA e Regolamento Macchine.
Per approfondire, leggi anche gli articoli su PAM e accesso remoto, sul monitoraggio di rete IT e OT e sul Regolamento Macchine 2027. Se vuoi capire da dove partire, contattaci e ne parliamo con il nostro SOC.
Fonti
- ACN, bollettino per la distribuzione alimentare e la filiera del freddo, v1.1 del 3 novembre 2026
- Cybersecurity360, Frigoriferi sotto attacco, l’ACN chiede sei verifiche urgenti, 3 novembre 2026
- Teleborsa, casi in Toscana ed Emilia-Romagna, 3 novembre 2026
- Tgcom24, attacco ai supermercati francesi, ottobre 2026
- Notizie Geopolitiche, attribuzione francese e 700 punti vendita, 9 novembre 2026
- Sky TG24, inchiesta francese e dichiarazioni di Tajani, 9 novembre 2026
- Virgilio Notizie, convocazione del Comitato al Viminale, 9 novembre 2026
- Retail Gazette, le falle di base secondo l’ANSSI, ottobre 2026
- SecurityWeek, estensione dell’attacco e dati Censys, ottobre 2026
- The Korea Times (AP), la seconda ondata e il NCSC, 4 novembre 2026
- Help Net Security, seconda ondata in Europa, 2 novembre 2026
- eNCA (AFP), il caso del fornitore in Portogallo, 3 novembre 2026
- Straight Arrow News, controllori esposti su internet, 4 novembre 2026
- The Record, la ricerca di Claroty Team82
- Silicon UK, l’ANSSI davanti ai parlamentari
- Commissione europea, Cyber Resilience Act, 11 settembre 2026